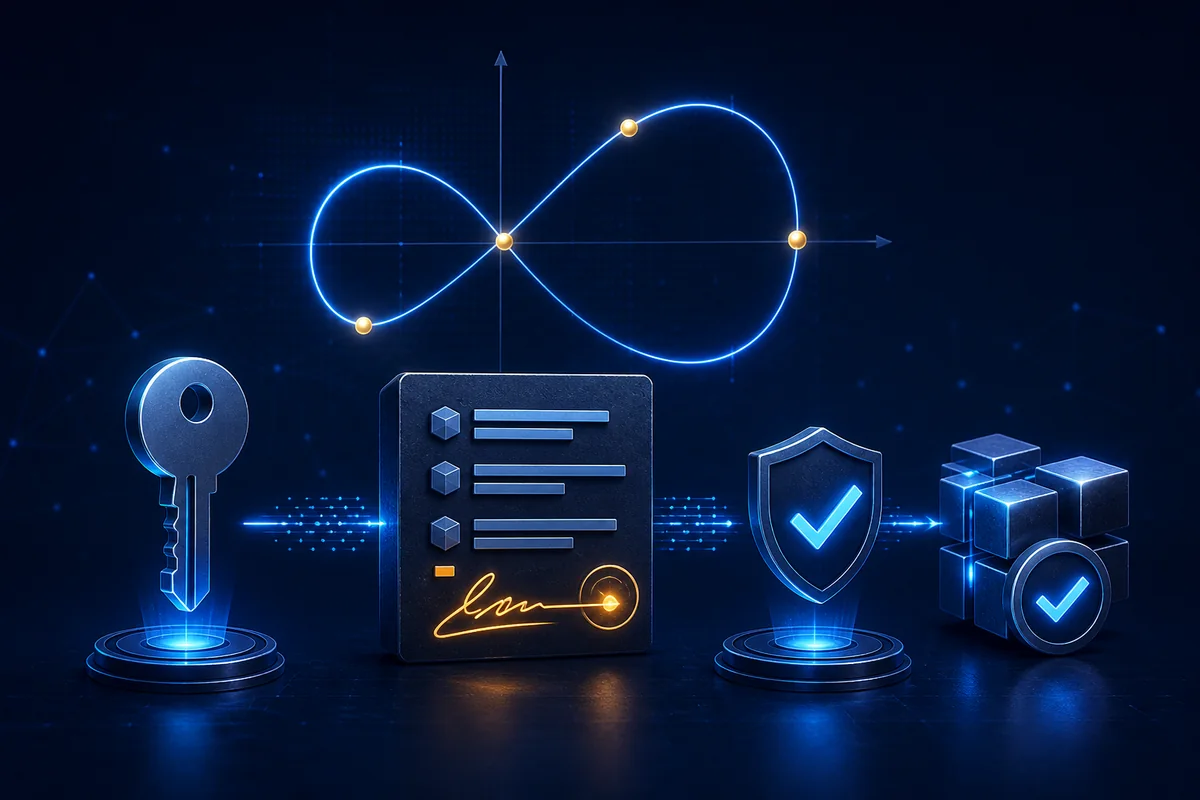
直接结论:比特币数字签名不是给文件加上一个可见印章,而是用私钥对特定交易数据生成密码学证明。网络节点可以借助公钥验证这份证明,却不能由此反推出私钥。它解决的是“谁有权花费这笔未花费交易输出(UTXO)”以及“签名后的交易内容有没有被改动”两个问题。
本文为原有科普页的全面更新,最后核验时间为 2026 年 9 月。内容仅解释协议原理,不构成钱包安全保证或投资建议。
数字签名在比特币交易中做什么
一笔比特币交易会引用此前交易产生的 UTXO,并创建新的输出。花费者需要按照旧输出中规定的脚本条件提供见证数据,常见条件之一就是有效签名。节点验证通过后,只能说明该交易满足相应花费条件;它并不识别现实世界中的姓名或公司身份。
签名通常覆盖交易的关键部分,因此收款输出、金额或引用的 UTXO 被修改后,原签名一般无法继续通过验证。不同的签名哈希类型会规定具体覆盖范围,普通用户不应在不了解含义时修改钱包给出的签名选项。
私钥、公钥、地址和签名的关系
私钥是必须保密的随机数,公钥由私钥计算得到。地址通常是公钥或脚本经过编码后的结果,不等同于公钥本身。发送交易时,钱包根据所花费输出的脚本类型构造待签名数据,再使用私钥生成签名。全节点和矿工使用公开信息进行验证。
因此,泄露地址通常不等于泄露私钥;但泄露助记词、私钥、未加密钱包备份或可调用签名功能的权限,可能直接导致资产被转移。所谓“客服代签”“提供助记词验证资产”都不属于比特币协议的正常要求。
ECDSA 与 Schnorr:为什么会看到两种签名
比特币传统交易广泛使用 secp256k1 曲线上的 ECDSA。Taproot 相关花费采用 BIP 340 定义的 Schnorr 签名,同样基于 secp256k1。Schnorr 具有更简洁的安全分析和可组合性,但这不表示旧地址立即失效;实际使用哪一种,取决于输出脚本和钱包支持情况。
签名算法只是安全链条的一部分。随机数生成、设备隔离、固件来源、备份方式、交易预览和多人审批同样重要。一个使用正确算法的钱包,如果把私钥交给第三方托管,风险模型也会完全不同。
签名失败或被盗签名的常见原因
- 交易数据变化:金额、收款脚本或输入改变,导致签名校验失败。
- 密钥不匹配:所用私钥并不对应输出要求的公钥。
- 设备被诱导签名:用户没有核对硬件钱包屏幕上的收款地址和金额。
- 备份泄露:攻击者取得助记词后可在另一设备重建密钥并自行签名。
- 多签流程配置错误:参与方、门限或派生路径不一致,导致无法完成授权。
普通用户如何降低签名风险
大额转账前应先小额测试,并在可信显示屏上逐项核对地址、金额和网络。助记词只用于恢复钱包,不应输入网页、聊天工具或所谓空投页面。多人或机构资金可考虑多签或分层审批,但应事先演练备份、设备损坏和参与者失联时的恢复流程。
常见问题
签名会把私钥发送到网络吗?
不会。正常签名流程只公开签名及验证所需的数据。若钱包或设备本身恶意、随机数实现有缺陷或备份已泄露,则属于实现和操作层面的风险。
签名通过是否代表交易一定确认?
不代表。有效签名只是交易通过规则验证的条件之一,交易还需满足余额、脚本、费用和其他共识及节点策略要求,并等待矿工打包。
Taproot 地址一定比旧地址安全吗?
不能只凭地址格式下结论。Taproot 引入 Schnorr 签名和新的脚本能力,但钱包实现、密钥保管与备份流程仍决定实际安全性。
官方资料
风险提示:本文仅提供信息参考,不构成任何投资建议。数字资产价格波动较大,请根据自身情况独立判断并注意风险。